রেকর্ড ৬৩০ কোটি ডলারের ক্রিপ্টো চুরিতে উত্তর কোরিয়াকে দায়ী করল এফবিআই
 চ্যানেল আই অনলাইনপ্রকাশ:
ছবি : সংগৃহীত।
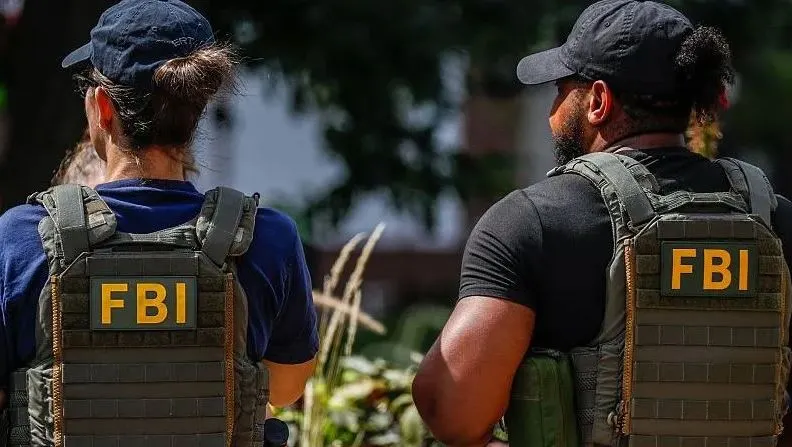
বিশ্বের বৃহত্তম ক্রিপ্টোকারেন্সি বিনিময় প্রতিষ্ঠান বাইন্যান্স থেকে ৬৩০ কোটি ডলারের ভার্চুয়াল সম্পদ চুরির ঘটনায় উত্তর কোরিয়াকে দায়ী করেছে যুক্তরাষ্ট্রের কেন্দ্রীয় তদন্ত সংস্থা এফবিআই। সংস্থাটির দাবি, উত্তর কোরিয়াভিত্তিক হ্যাকার গোষ্ঠী ‘ট্রেডারট্রেইটর’ এই হামলা চালিয়েছে। তবে চুরি হওয়া সম্পদের ৯০ শতাংশ নিজেদের অর্থে পুনরায় কিনে গ্রাহকদের ক্ষতি পুষিয়ে দেওয়ার কথা জানিয়েছে বাইন্যান্স।
রবিবার (০১ নভেম্বর) সংবাদমাধ্যম আল জাজিরা‘য় প্রকাশিত এক প্রতিবেদন থেকে এ তথ্য জানা গেছে।
শনিবার (৩১ অক্টোবর) দেওয়া এক বিবৃতিতে এফবিআই জানায়, উত্তর কোরিয়ার হ্যাকাররা চুরি করা সম্পদ পাচারের চেষ্টা করছে। এ জন্য তারা মূলত ইথেরিয়াম ক্রিপ্টোকারেন্সিতে এসব সম্পদ রূপান্তর করছে। পর্যায়ক্রমে আরও বিভিন্ন উপায়ে এসব সম্পদ পাচার করা হতে পারে বলে জানায় সংস্থাটি।
এ হামলার জন্য ‘ট্রেডারট্রেইটর’ নামের একটি গোষ্ঠীকে দায়ী করেছে এফবিআই। গত বছরের ফেব্রুয়ারিতে ক্রিপ্টোকারেন্সি প্ল্যাটফর্ম বাইবিট থেকে ১৫০ কোটি ডলারের সম্পদ চুরির ঘটনাতেও একই গোষ্ঠীকে দায়ী করা হয়েছিল।
এফবিআই ভার্চুয়াল সম্পদ নিয়ে কাজ করা প্রতিষ্ঠানগুলোকে সন্দেহজনক লেনদেন বন্ধ করার আহ্বান জানিয়েছে। পাশাপাশি অর্থ পাচারে ব্যবহৃত হতে পারে এমন কয়েকটি ডিজিটাল ঠিকানাও প্রকাশ করেছে।
অন্যদিকে শনিবার বাইন্যান্স জানায়, চুরি হওয়া সম্পদের ৯০ শতাংশ প্রতিষ্ঠানটির নিজস্ব অর্থ দিয়ে পুনরায় কিনেছে। বাকি ১০ শতাংশ তুলনামূলক কম লেনদেনযোগ্য টোকেন হওয়ায় সেগুলো কিনতে আরও সময় লাগতে পারে।
বাইন্যান্স জানায়, সব ধরনের টোকেনের ক্ষেত্রে ক্ষতিপূরণের পরিমাণ ১০০ শতাংশে না পৌঁছানো পর্যন্ত বাকি সম্পদ কেনা অব্যাহত থাকবে। চুরি হওয়া অর্থের আর্থিক দায় প্রতিষ্ঠানটি নিজেই বহন করবে, গ্রাহকদের ওপর কোনো দায় চাপানো হবে না।
চুরি হওয়া সম্পদ পুনরায় কিনতে গ্রাহকদের সুরক্ষায় গঠিত এক বিলিয়ন ডলারের ‘সিকিউর অ্যাসেট ফান্ড ফর ইউজারস’ বা সাফু তহবিল ব্যবহার করেছে বাইন্যান্স। পাশাপাশি ফিউচার্স ইনস্যুরেন্স ফান্ড ও প্রতিষ্ঠানের নিজস্ব কোষাগার থেকেও অর্থ নেওয়া হয়েছে।
বাইন্যান্সের সহপ্রধান নির্বাহী রিচার্ড টেং শুক্রবার জানান, একটি ল্যাপটপের নিয়ন্ত্রণ নিয়ে জটিল এই সাইবার হামলা চালানো হয়েছে। হামলার আলামত মুছে ফেলতে ক্ষতিকর সফটওয়্যার ব্যবহার করা হয়েছিল। এতে হামলার উৎস শনাক্ত ও তদন্ত করা কঠিন হয়ে পড়ে।
হামলার পর গ্রাহকদের অর্থ উত্তোলন সাময়িকভাবে বন্ধ করে দেয় বাইন্যান্স। তবে শনিবার প্রতিষ্ঠানটি জানায়, রোববার (০১ নভেম্বর) থেকে আবারও অর্থ উত্তোলন চালু করার প্রস্তুতি চলছে।
এদিকে গ্রাহকদের সম্পদের বিপরীতে পর্যাপ্ত রিজার্ভ রয়েছে কি না, তা যাচাইয়ের সুযোগ দিতে নতুন ‘প্রুফ অব রিজার্ভস’ তথ্য প্রকাশ করেছে বাইন্যান্স। প্রতিষ্ঠানটির দাবি, গ্রাহকদের সম্পদের বিপরীতে অন্তত সমপরিমাণ সম্পদ সংরক্ষিত রয়েছে।